еще целых 1615 новых доменных зон
ранее я писал и считал уже сколько выделить бюджета
блин у меня не хватит финансов скорее всего на все «крутые идеи»
ведь как вы знаете, сначала покупается крутой домен, а потом человек придумывает что же там крутого и вечного создать.
все мои блоги все мои проекты и любое увлечение именно так и начиналось — с крутого домена, жалко же пропадать :)
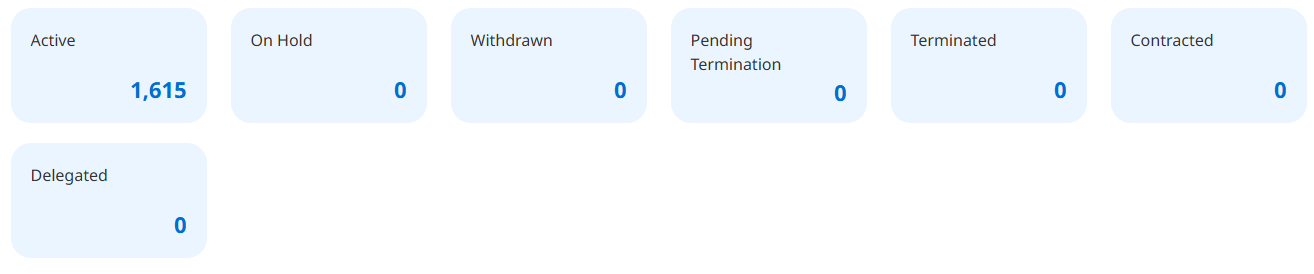
www.icann.org/en/announcements/details/icann-reveals-2026-round-applications-for-new-generic-top-level-domains-07-10-2026-en
newgtldprogram-aps.icann.org/statistics
gtlds.fyi
на текушую пачку доменов — последствия 2016 года
я трачу 300-500 тысяч в год где-то
притом что 270 из 300 тысяч скорее всего лежит «на будущее» но руки не доходят
я продлял на 10 лет по старым ценам 2016 года, поэтому еще многие не сравнялись
и я точно не знаю сколько обойдутся домены за 2027 год
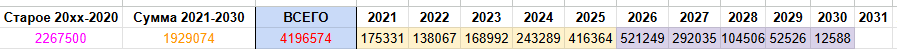
если еще 1000-1500 доменов добавится
уверен это будет критической массой
когда каждый житель планеты сможет купить любой крутой домен о котором мечтал
например я смог купить 666 домены несколько штук, но 666.ru конечно пока не купил еще
например я смог купить двух символьные домены достаточно штук в этом десятилетии тоже крутых
может быть в этой новой волне я куплю одно символьные
но покупать еще 500 разных зон — вряд-ли я буду
но зоны очень смачные получаются
очень технические
очень тематические
чувствую как будет хотеться их купить
и одно символьные
и двух и трех и ключевые слова типо как я скупил десяток доменов со словом hosting, даже премиумы
хорошее будет время
но дорогое
к тому времени как я куплю себе отдельную зону
там уже и жизнь закончится
нужно зарабатывать еще больше
блин у меня не хватит финансов скорее всего на все «крутые идеи»
ведь как вы знаете, сначала покупается крутой домен, а потом человек придумывает что же там крутого и вечного создать.
все мои блоги все мои проекты и любое увлечение именно так и начиналось — с крутого домена, жалко же пропадать :)
www.icann.org/en/announcements/details/icann-reveals-2026-round-applications-for-new-generic-top-level-domains-07-10-2026-en
newgtldprogram-aps.icann.org/statistics
gtlds.fyi
на текушую пачку доменов — последствия 2016 года
я трачу 300-500 тысяч в год где-то
притом что 270 из 300 тысяч скорее всего лежит «на будущее» но руки не доходят
я продлял на 10 лет по старым ценам 2016 года, поэтому еще многие не сравнялись
и я точно не знаю сколько обойдутся домены за 2027 год
если еще 1000-1500 доменов добавится
уверен это будет критической массой
когда каждый житель планеты сможет купить любой крутой домен о котором мечтал
например я смог купить 666 домены несколько штук, но 666.ru конечно пока не купил еще
например я смог купить двух символьные домены достаточно штук в этом десятилетии тоже крутых
может быть в этой новой волне я куплю одно символьные
но покупать еще 500 разных зон — вряд-ли я буду
но зоны очень смачные получаются
очень технические
очень тематические
чувствую как будет хотеться их купить
и одно символьные
и двух и трех и ключевые слова типо как я скупил десяток доменов со словом hosting, даже премиумы
хорошее будет время
но дорогое
к тому времени как я куплю себе отдельную зону
там уже и жизнь закончится
нужно зарабатывать еще больше
Cloudflare encrypt
Компания Cloudflare анонсировала создание собственного удостоверяющего центра, нацеленного на предоставление бесплатных TLS-сертификатов, использующих криптоалгоритмы, стойкие к подбору на квантовом компьютере.
Одновременно объявлено о покупке удостоверяющего центра GlobalSign, который станет базисом для реализации задуманного проекта и позволит сразу выпускать сертификаты, для которых обеспечен максимальных охват устройств, благодаря присутствию GlobalSign в существующих списках корневых сертификатов.
Помимо этого компания Cloudflare подала заявки на включение собственного корневого сертификата в списки корневых сертификатов, поддерживаемые Google, Apple, Microsoft и Mozilla.
blog.cloudflare.com/cloudflare-certificate-authority/
www.cloudflare.com/resource/certificate-authority/
TPU на орбиту и планирует стоить космический дата-центр
selectel.ru/blog/google-trillium-space/
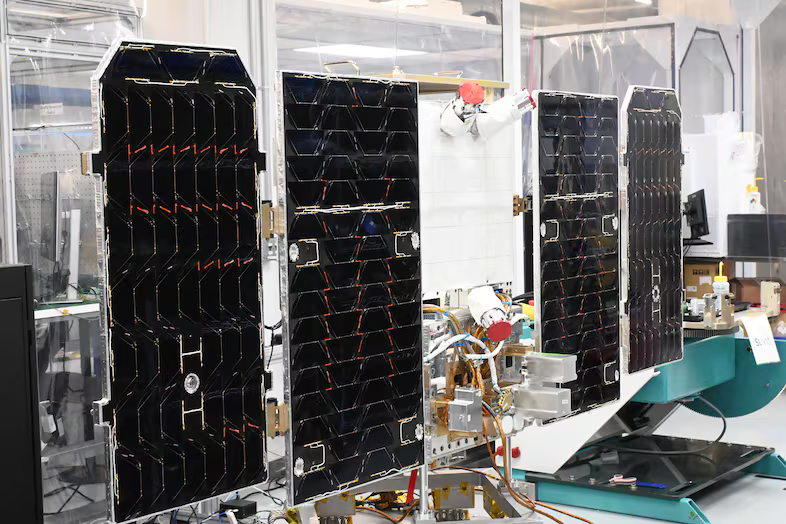
Спутник размером с холодильник получает около 1 кВт от солнечных панелей. Это примерно мощность одного электрочайника. Тогда как одна современная стойка с GPU NVIDIA потребляет порядка 120 кВт. Задача миссии — проверить, переживут ли TPU перегрузки при запуске, радиацию во время реальных ИИ-нагрузок и охлаждение исключительно излучением в вакууме. Пока чипы работают сессиями по 15 минут из-за ограничений по отводу тепла. Цель — год работы на орбите.
Наземные испытания уже дали хороший результат. Google облучала Trillium протонным пучком в 67 МэВ, имитируя пять лет на орбите, и не зафиксировала необратимых отказов. Память HBM давала неисправимые ошибки, но с частотой, которую компания считает приемлемой для инференса.
И тут в ноябре 2025 года Starcloud вывела на орбиту спутник с NVIDIA H100, а SpaceX целится в орбитальные ИИ-спутники к 2028-му. Следующий шаг Google — два спутника в 2027 году для проверки межспутниковых лазерных каналов. В перспективе компания видит кластер из 81 спутника на высоте около 650 км с каналами по 10 Тбит/с между ними. Билс объясняет, что для многостоечных нагрузок решают пропускная способность и задержка между TPU.
первый трансатлантический интернет‑кабель с пропускной способностью 1 Пбит/с
Meta анонсировала подводный оптоволоконный кабель Petal, который станет первой трансатлантической линией связи с пропускной способностью 1 Пбит/с (1000 Тбит/с). Его введут в эксплуатацию в 2029 году.
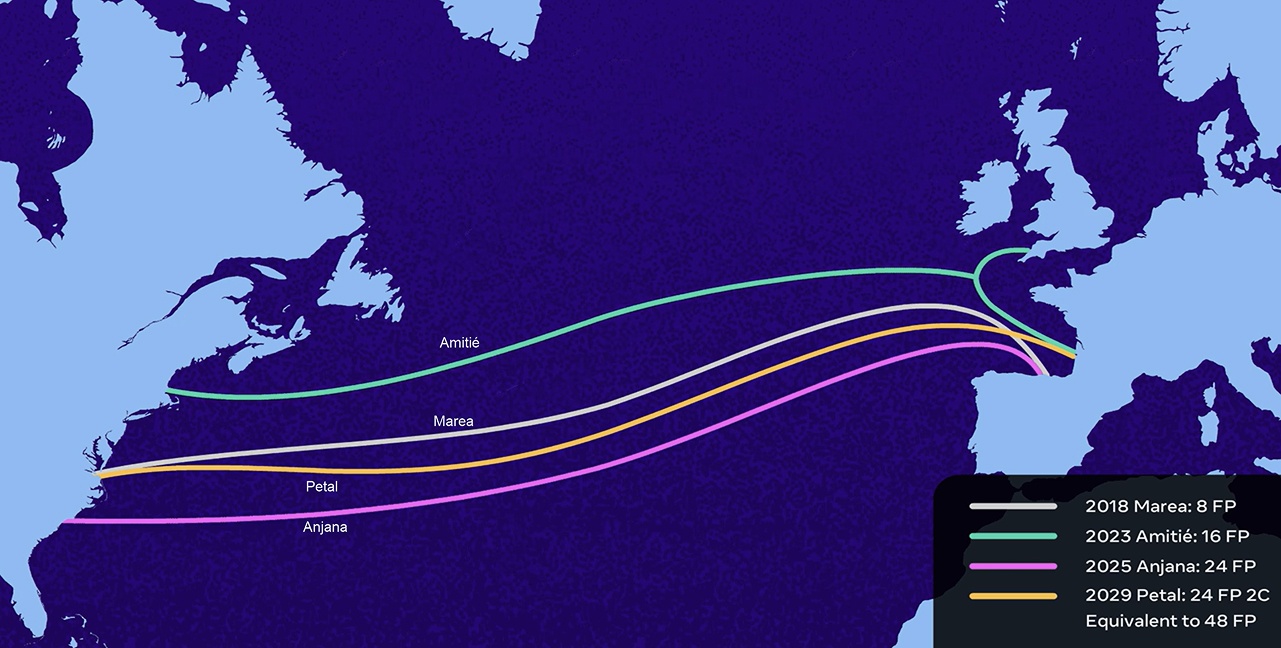
Petal проложат по дну Атлантического океана, соединив между собой США и Францию. Общая протяжённость кабеля составит 7 тыс. километров, а пропускной способности, по данным Meta*, должно хватить на 6,25 млрд одновременных аудиопотоков с битрейтом 160 Кбит/с.
Добиться скорости в 1 Пбит/с планируют с помощью технологии многосердцевинного оптоволокна. Так, в кабелях Petal внутри каждого волокна будет сразу две независимые сердцевины. Общий диаметр стеклянной части при этом не изменится и будет составлять 125 мкм.
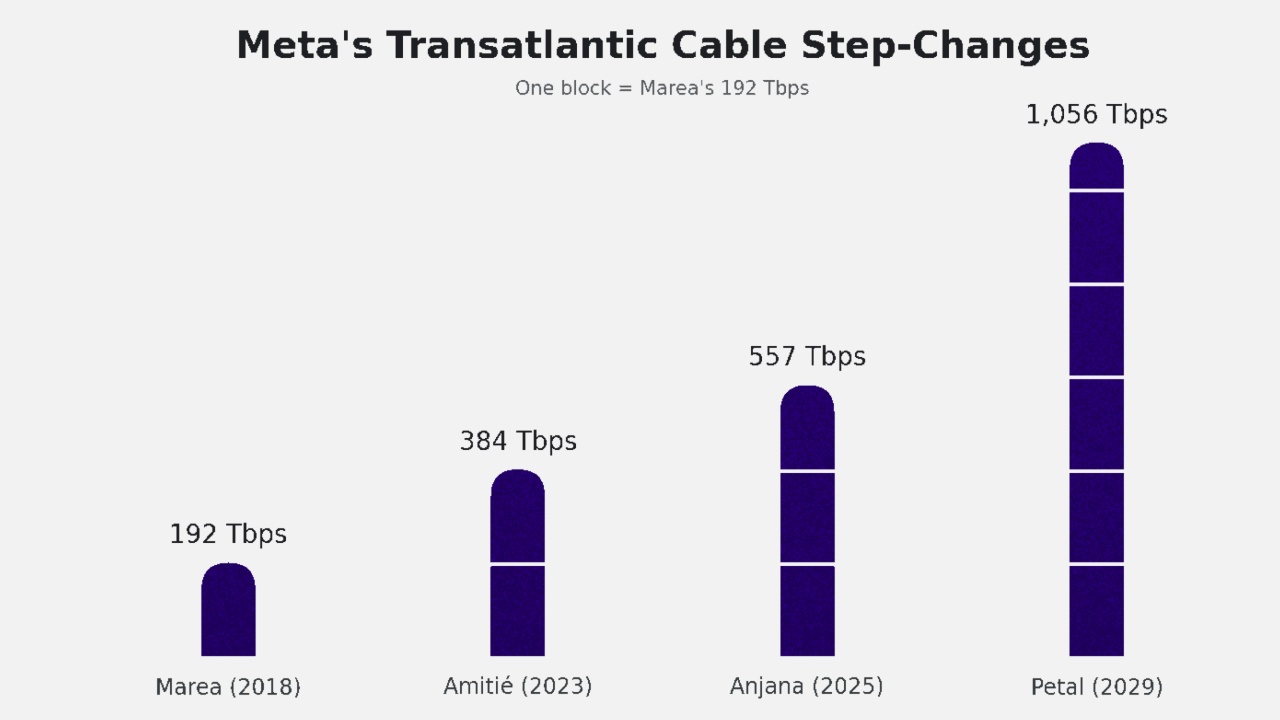
Petal проложат по дну Атлантического океана, соединив между собой США и Францию. Общая протяжённость кабеля составит 7 тыс. километров, а пропускной способности, по данным Meta*, должно хватить на 6,25 млрд одновременных аудиопотоков с битрейтом 160 Кбит/с.
Добиться скорости в 1 Пбит/с планируют с помощью технологии многосердцевинного оптоволокна. Так, в кабелях Petal внутри каждого волокна будет сразу две независимые сердцевины. Общий диаметр стеклянной части при этом не изменится и будет составлять 125 мкм.
Kairos Power построит ядерный реактор для питания дата-центров Google
vc.ru/ai/3152734-samsung-investiruet-v-kairos-power-dlya-yadernogo-reaktora-dlya-google
techcrunch.com/2026/09/21/kairos-power-gets-up-to-100m-from-samsung-group-to-build-nuclear-reactor-for-google/
Kairos Power основан в 2016 году. Он занимается разработкой небольших модульных атомных станций, где для охлаждения используются расплавы фторидных солей.
В 2024 году стартап заключил соглашение с Google, по которому построит для компании небольшой ядерный реактор к 2030 году. Он нужен для питания электроэнергией ЦОДов. Затем Kairos Power начнёт развёртывать для Google другие станции — их общая мощность к 2035 году должна достичь 500 МВт.
Сейчас стартап строит два реактора: Hermes 1 — демонстрационный реактор малой мощности для проверки технологии, и Hermes 2 — уже коммерческий вариант, который создаётся для сделки с Google. Его мощность — 50 МВт.
m1-stack продали selectel


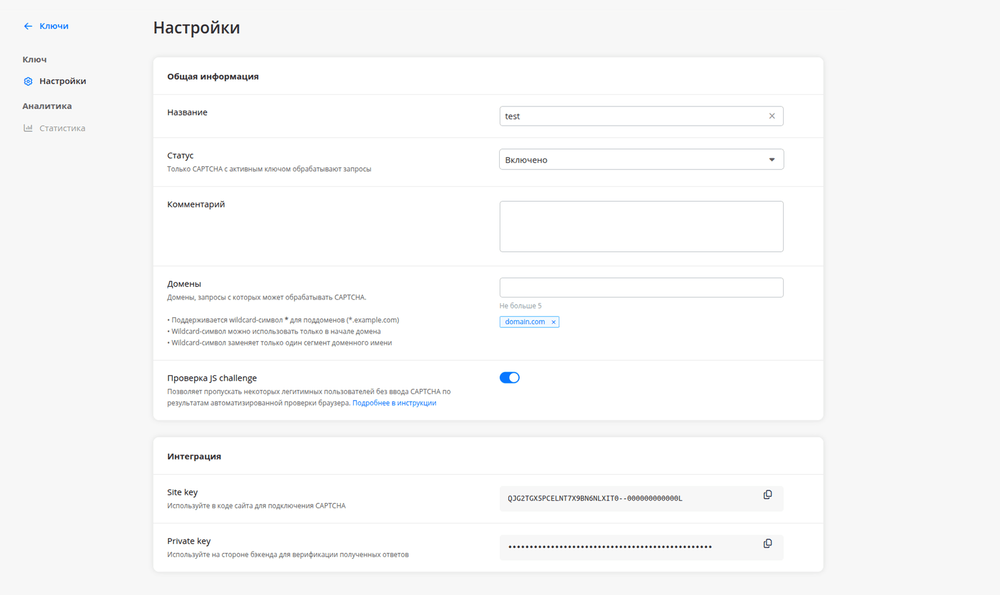
dCAPTCHA
Новость
История
Мои идеи
- 01/2021, Обсуждали cloudflare — родилось 3 идеи
- Аналог CloudFlare они так и не сделали. А так было бы неплохо — садить сайты сразу на DDOS-Guard и просто кнопочкой включать защиту, как сделано в CF.
Не понятно чем плоха гугл или яндекс каптча.
Пока что вижу это просто как дополнительный сервис, а не какую-то революцию.
Amazon Linux (AL)
Amazon Linux 2027 (AL2027)
aws.amazon.com/linux/
docs.aws.amazon.com/linux/al2027/ug/compare-with-al2023.html
docs.aws.amazon.com/linux/al2027/ug/what-is-amazon-linux-2027.html
Среди изменений, относительно прошлого выпуска Amazon Linux 2023:
www.opennet.ru/opennews/art.shtml?num=66210
aws.amazon.com/linux/
docs.aws.amazon.com/linux/al2027/ug/compare-with-al2023.html
docs.aws.amazon.com/linux/al2027/ug/what-is-amazon-linux-2027.html
Среди изменений, относительно прошлого выпуска Amazon Linux 2023:
- При формировании Amazon Linux 2027 задействованы компоненты из Fedora 44 и 45, многие пакеты включают специфичные для Amazon Linux модификации или сопровождаются отдельно от Fedora.
- Задействовано собственное ядро Linux, построенное на основе ветки 7.1 и включающее новые драйверы для устройств Elastic Network Adapter (ENA) и Elastic Fabric Adapter (EFA), а также оборудования, применяемого в инфраструктуре Amazon EC2. Обновления для ядра Linux выпускаются с применением технологии «live patching», дающей возможность устранить уязвимости и применить важные исправления к ядру без перезагрузки системы. Включена верификация модулей ядра по цифровой подписи.
- Пакеты пересобраны с опциями "-O2 -ftree-vectorize" и с включением оптимизаций на этапе связывания (LTO) для архитектур x86-64-v3 (-march=x86-64-v3, задействованы инструкции AVX и AVX2) и ARM 8.2 (-march=armv8.2-a+crypto -mtune=neoverse-n1).
- Обновлены системные компоненты, включая GCC 16.1, Clang/LLVM 22, OpenSSH 9.9p1, OpenSSL 3.5, glibc 2.44, binutils 2.46, systemd 260, Python 3.14.
- Для управления пакетами по умолчанию задействован пакетный менеджер RPM 6.0 и инструментарий DNF5, базовая функциональность управления пакетами в котором вынесена в отдельную библиотеку libdnf5, вместо привязок к PackageKit задействован DNF Daemon, а компоненты на Python переписаны на С++.
- Подготовлены бэкпорты с вариантами системных компонентов, оптимизированными для ARM-процессоров Graviton.
- В качестве реализации Java используется Amazon Corretto.
- Система принудительного контроля доступа SELinux выставлена по умолчанию в режим «enforcing» (в прошлой версии был «permissive»).
- В OpenSSH, OpenSSL, GnuTLS и NSS включена по умолчанию поддержка постквантовых криптоалгоритмов ML-DSA и SLH-DSA.
- Пакеты coreutils, elinks, haproxy, httpd, libmemcached-awesome, libpq, nginx-awslc, python3-awscrt, python-cryptography, python3.14, rsync, socat, tpm2-tools, tpm2-tss, trousers и wget1 собраны с криптографической библиотекой AWS-LC вместо OpenSSL.
- Для управления сетевыми настройками задействован systemd-networkd.
www.opennet.ru/opennews/art.shtml?num=66210
Супер скоро ожидается реально нечто новое в интернете, получше ваших ИИ агентов
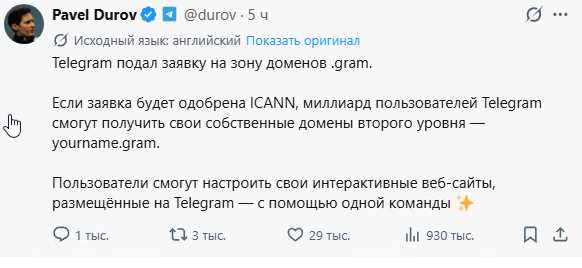
И называется это лучшее
Эпоха новых GTLD